A Porta Invisível: Erros Comuns no Controle de Acesso que Tornam seu Prédio Vulnerável
Imagine: um morador de um prédio recebe a notícia de um pacote roubado no corredor comum. Ou um gerente de escritório descobre que documentos confidenciais foram movidos, sem imagens de câmeras ou registros para comprovar. Frustrante, não é? Muitas vezes pensamos que uma porta de entrada resistente com uma boa fechadura é suficiente. Mas no mundo atual, onde cada edifício abriga um ecossistema de pessoas, valores e dados, a "porta invisível" — o controle de acesso — é tão importante quanto a fechadura física.
A realidade é que muitos escritórios e condomínios residenciais criam vulnerabilidades em seus sistemas de controle de acesso sem saber. Não intencionalmente, mas devido à falta de compreensão das maneiras sutis pelas quais os sistemas podem falhar e como as pessoas — com ou sem intenções maliciosas — podem explorá-las. Este artigo irá guiá-lo pelas falhas de segurança mais comuns, porém frequentemente negligenciadas, em sistemas de controle de acesso. Ajudaremos você a entender onde os riscos se escondem e como diagnosticar sua própria situação, para que você possa passar de "Espero que seja seguro" para "Tenho certeza de que é seguro".
Controle de Acesso 101: Mais do que apenas uma chave
Antes de começarmos, vamos estabelecer as bases. O que exatamente é controle de acesso?
Em termos simples, o controle de acesso é o processo de determinar:
- Quem tem acesso (autenticação).
- A que eles têm acesso (autorização).
- Quando eles têm acesso (horários).
- E o que eles fazem quando têm acesso (cadastro).
Isso vai muito além do chaveiro tradicional. Pense em:
- Sistemas mecânicosAs fechaduras e chaves tradicionais.
- Sistemas eletrônicosCrachás de acesso, códigos, sistemas de interfone.
- Sistemas biométricosImpressões digitais, reconhecimento facial.
- Sistemas inteligentesSistemas interligados que são gerenciados por meio de software.
O objetivo é claro: permitir que as pessoas certas estejam no lugar certo e na hora certa, e manter todos os outros fora disso. O desafio? Está nos detalhes e na interação entre tecnologia, políticas públicas e comportamento humano.
Os 7 Pecados Capitais do Controle de Acesso
Agora, vamos examinar as vulnerabilidades mais comuns. Esses são os "pecados capitais" que podem, sem que você perceba, abrir seu prédio para visitantes ou situações indesejadas.
1. Duplicação ilimitada de chaves: A cópia oculta
As chaves tradicionais oferecem a conveniência da simplicidade, mas apresentam uma séria vulnerabilidade: a duplicação ilimitada. Quando as chaves não são protegidas contra cópias não autorizadas, você perde o controle sobre quem possui uma cópia e, portanto, quem tem acesso ao seu prédio.
A vulnerabilidade:
Qualquer pessoa que consiga uma chave pode copiá-la com relativa facilidade, a menos que seja um cilindro de segurança especial com certificado. Sem esse certificado, não há como saber quantas chaves estão em circulação e quem as possui.
Exemplo – Complexo de apartamentos: Um ex-morador que ainda possui uma chave ou que tenha feito uma cópia pode continuar entrando no condomínio mesmo após se mudar. Isso pode levar ao roubo de correspondências, encomendas ou até mesmo ao acesso a garagens ou depósitos.
Exemplo – Escritório: Um (ex-)funcionário insatisfeito duplica uma chave e a utiliza para obter acesso não autorizado fora do horário de trabalho, por exemplo, para cometer sabotagem, roubar dados ou apropriar-se de bens.
O pensamento do agressor: “Com uma simples cópia, tenho acesso livre e ninguém fica sabendo.”
Armadilha! Superestimar a segurança das chaves "padrão". Chaves sem um certificado de segurança exclusivo são, na prática, chaves públicas.
Lista de verificação: Você reconhece este erro em seu sistema?
- Todas as chaves são emitidas com um certificado único e protegido?
- Você sabe exatamente quantas chaves para cada fechadura estão em circulação?
- As chaves são recolhidas e registradas quando alguém sai?
2. Sem registro ou trilha de auditoria: As portas invisíveis
Imagine que algo impróprio aconteça. Sem um registro detalhado de quem acessou os dados, onde e quando, é praticamente impossível reconstruir o evento ou identificar o responsável.
A vulnerabilidade:
Muitos sistemas tradicionais e até mesmo alguns eletrônicos carecem de um registro adequado de eventos de acesso. Isso significa que qualquer acesso, autorizado ou não autorizado, passa despercebido.
Exemplo – Escritório: Um valioso laptop foi roubado de um escritório. Vários funcionários e membros da equipe de limpeza têm acesso a ele. Sem um registro dos horários de acesso, é impossível determinar quem estava presente em cada horário e identificar o culpado.
Exemplo – Complexo de apartamentos: Vandalismo em áreas comuns. Sem registro de quem abriu as portas, o autor permanece desconhecido e o comportamento pode se repetir.
O pensamento do agressor: “Sem registro, posso seguir com a minha vida; ninguém conseguirá me rastrear.”
Momento "eureka!" Um diário de bordo não serve apenas para registrar atividades, mas também é uma poderosa medida preventiva. Saber que cada movimento está sendo registrado funciona como um fator de dissuasão.
Lista de verificação: Você reconhece este erro em seu sistema?
- Seus sistemas de controle de acesso registram todas as entradas e saídas?
- Você consegue visualizar e analisar esses dados com facilidade?
- Esses registros são verificados regularmente em busca de padrões anormais?
3. Ausência de Hierarquia e Escalada de Privilégios: O Passe Livre
Nem todos precisam do mesmo acesso. A gerência tem autorizações diferentes de um estagiário, e o administrador do condomínio tem autorizações diferentes de um morador. Uma estrutura de acesso horizontal, onde todos têm acesso a praticamente tudo, cria riscos enormes.
A vulnerabilidade:
Quando não existe uma hierarquia clara de privilégios de acesso (Controle de Acesso Baseado em Funções – RBAC), as pessoas recebem acesso desnecessário. Isso aumenta o risco de uso indevido, erros ou de informações confidenciais caírem em mãos erradas.
Exemplo – Escritório: A equipe de limpeza possui uma chave mestra que dá acesso a todos os escritórios, incluindo salas de servidores e cofres com dados importantes. Isso representa um risco desnecessariamente alto. Um ajuste de o plano de bloqueio pode proporcionar um acesso mais fácil e seguro.
Exemplo – Complexo de apartamentos: Um morador possui um cartão que lhe dá acesso não apenas à entrada principal, mas também à sala de utilidades, à sala de reuniões da associação de moradores e ao elevador para todos os andares. Isso viola o princípio do "privilégio mínimo necessário".
O pensamento do agressor: “Se todos tiverem acesso a tudo, ninguém vai notar se eu fizer o mesmo.”
Lista de verificação: Você reconhece este erro em seu sistema?
- O acesso de cada usuário é adaptado à sua função e cargo específicos?
- Os privilégios de acesso são atualizados automaticamente quando uma função muda ou quando eu mudo de função?
- Existem "chaves mestras" ou etiquetas em circulação que dão acesso excessivo?
4. Má integração física com o edifício: a porta dos fundos
Um sistema avançado de controle de acesso na entrada principal é inútil se uma porta lateral estiver aberta, uma janela destrancada ou a parede ao redor for facilmente transponível. Segurança é como uma corrente; o elo mais fraco determina sua força.
A vulnerabilidade:
O controle de acesso é frequentemente considerado isolado da integridade física do edifício. Lacunas em cercas, janelas frágeis, portas fáceis de arrombar ou sistemas que não se integram perfeitamente com alarmes e CFTV criam "portas dos fundos".
Exemplo – Escritório: Um prédio com acesso eletrônico pela entrada principal, mas com uma saída de emergência nos fundos protegida apenas por uma simples fechadura antipânico, sem integração com o sistema de controle de acesso ou alarme. Isso facilita a entrada de ladrões.
Exemplo – Complexo de apartamentos: A porta de acesso aos depósitos possui uma boa fechadura, mas as janelas dos depósitos são fáceis de arrombar e permitem o acesso ao espaço, ou o portão comum está frequentemente aberto.
O pensamento do agressor: “Por que eu deveria tentar a porta da frente se posso entrar facilmente pela porta lateral ou por uma janela?”
Lista de verificação: Você reconhece este erro em seu sistema?
- Todos os possíveis pontos de acesso (portas, janelas, portões) estão protegidos de maneira consistente?
- Seu sistema de controle de acesso funciona em conjunto com seu sistema de alarme e câmeras de vigilância?
- A integridade física do edifício é verificada regularmente para identificar possíveis pontos fracos?
5. Erro Humano e Falta de Consciência: A Porta Aberta
A tecnologia é poderosa, mas o fator humano continua sendo a maior vulnerabilidade. A cortesia, a pressa ou simplesmente a falta de atenção podem comprometer até mesmo os sistemas mais avançados.
A vulnerabilidade:
Um exemplo clássico é o de alguém que segura a porta do carro para um estranho por educação, sem verificar se ele tem autorização. Anotar códigos, perder etiquetas ou não reportar um incidente também são erros humanos comuns. Aproximadamente 80% dos incidentes de segurança têm um componente humano.
Exemplo – Escritório: Um funcionário segura a cancela do estacionamento aberta para um carro que vem logo atrás, sem saber se é um colega ou uma pessoa não autorizada.
Exemplo – Complexo de apartamentos: Um morador deixa entrar alguém que alega ser "o entregador" pelo interfone sem verificar a identidade. Isso pode ser uma tentativa de "engenharia social".
O pensamento do agressor: “Eu não preciso decifrar a tecnologia; eu decifro o ser humano.”
Ops! Uma cultura de segurança sólida é tão importante quanto a própria tecnologia.
Lista de verificação: Você reconhece este erro em seu sistema?
- Os moradores/funcionários recebem treinamento em segurança (por exemplo, como evitar aglomerações, como lidar com códigos/etiquetas)?
- Existem procedimentos claros para comunicar a perda de chaves/etiquetas?
- Existe monitoramento ativo de comportamentos inseguros (por exemplo, portas abertas)?
6. Sistemas desatualizados ou não atualizados: a ferrugem digital
A tecnologia está evoluindo rapidamente, e os riscos de segurança evoluem junto com ela. Um sistema que era de ponta há cinco anos pode estar repleto de vulnerabilidades conhecidas hoje, se não for atualizado regularmente.
A vulnerabilidade:
Assim como qualquer outro sistema de software, os sistemas de controle de acesso eletrônico requerem atualizações para corrigir vulnerabilidades de segurança e aprimorar a funcionalidade. Além disso, hardware desatualizado é mais fácil de ser comprometido com técnicas modernas de hacking.
Exemplo – Escritório: Um sistema de controle de acesso antigo e independente com uma vulnerabilidade conhecida no firmware. Um hacker com a expertise necessária poderia obter acesso não detectado à rede ou às instalações físicas. Isso poderia até mesmo levar a ataques de ransomware que paralisam completamente as operações de uma empresa.
Exemplo – Complexo de apartamentos: Sistemas de interfone antigos ou fechaduras elétricas fáceis de manipular com ferramentas comuns, pois já não atendem aos padrões de segurança atuais (como o SKG 3 estrelas para cilindros).
O pensamento do agressor: “Por que eu deveria criar problemas quando existe um sistema antigo que posso explorar online?”
Lista de verificação: Você reconhece este erro em seu sistema?
- Quando foi realizada a última atualização ou revisão do seu sistema de controle de acesso?
- As atualizações de segurança do fornecedor são instaladas em tempo hábil?
- Os cilindros físicos das suas portas ainda possuem o selo de qualidade SKG recente?
7. Dependência excessiva de uma única tecnologia: a abordagem unilateral
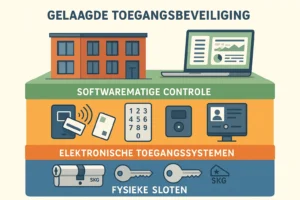
É tentador pensar que uma única tecnologia inteligente — um aplicativo, um leitor biométrico — seja a solução definitiva. Mas a dependência excessiva em uma única camada de segurança, sem uma abordagem em camadas, cria um único ponto de falha.
A vulnerabilidade:
Se uma tecnologia falhar (queda de energia, problema de rede, bug de software) ou for contornada, todo o sistema de segurança entra em colapso. Um sistema robusto combina múltiplas camadas de segurança independentes.
Exemplo – Escritório: Um escritório que depende inteiramente de leitores de impressões digitais para acesso. E se o leitor falhar ou o sistema travar? Sem um sistema de backup confiável (por exemplo, chaves físicas de emergência, código PIN), ninguém consegue entrar ou sair.
Exemplo – Complexo de apartamentos: Uma "casa inteligente" com fechaduras inteligentes que só podem ser controladas por um aplicativo. Se o Wi-Fi cair ou o aplicativo apresentar algum problema, os moradores não poderão mais entrar ou trancar a casa. Compartilhar chaves digitais por meio de senhas vulneráveis ou aplicativos também pode conceder acesso não autorizado.
O pensamento do agressor: “Se eu conseguir contornar essa tecnologia, toda a fortaleza estará aberta.”
Lista de verificação: Você reconhece este erro em seu sistema?
- Existe um sistema de segurança em camadas, que envolve componentes físicos e eletrônicos?
- Existem sistemas de backup confiáveis em funcionamento caso a tecnologia principal falhe?
- Ao escolher um sistema, a confiabilidade de todos os componentes é considerada, e não apenas a de um único componente?
Um Plano de Travamento Robusto: Do Problema à Solução Profissional
Agora que você conhece os erros comuns, é hora de analisar a solução: uma abordagem robusta e plano de travamento profissionalIsso vai além de simplesmente ter boas fechaduras; é uma estratégia que combina tecnologia, políticas públicas e conscientização.
Prevenção proativa: segurança desde a concepção
- Defesa em camadasCombinar segurança física (ex.: cilindros SKG de 3 estrelas) com sistemas e procedimentos eletrônicos.
- Avaliação de riscoRealizar uma análise completa de todos os pontos de entrada e ameaças potenciais, tanto externas quanto internas.
- À prova de futuroEscolha sistemas que sejam escaláveis, flexíveis e fáceis de atualizar.
Estratégias de recuperação: corrigindo os erros
- Gerenciamento de chaves digitaisUtilize sistemas eletrônicos para gerenciar os cartões de acesso, permitindo revogar ou alterar o acesso instantaneamente, tornando a duplicação impossível.
- Registro e geração de relatórios robustosTenha sistemas implementados para registrar cada acesso e gerar relatórios para análise.
- Controle de acesso baseado em funções (RBAC)Defina funções claras e conceda apenas o acesso estritamente necessário.
- Autenticação multifatorial (MFA)Para áreas extremamente sensíveis, combine algo que você sabe (código), algo que você possui (senha) e/ou algo que você é (biometria).
O Fator Humano Crucial
- Campanhas de conscientizaçãoInforme os funcionários e moradores sobre os riscos e a importância dos protocolos de segurança.
- Política claraElabore regras claras para a emissão de chaves, o manuseio de crachás de acesso e o comportamento nas entradas.
- Treinamento regularRepita o treinamento e atualize o conhecimento à medida que as ameaças e as tecnologias evoluem.
Considerações Legais e Éticas (RGPD)
O controle de acesso, especialmente com registros ou biometria, está sujeito à legislação de privacidade (RGPD).
- vinculação de propósitoColetar apenas os dados estritamente necessários para a finalidade (segurança).
- TransparênciaInforme claramente os funcionários/moradores sobre quais dados são coletados e por quê.
- SalvaguardarGarantir a segurança adequada dos dados pessoais armazenados.
- Períodos de retençãoUtilize períodos de retenção realistas para os registros.
Seu caminho para um controle de acesso otimizado e seguro.
Identificar vulnerabilidades é o primeiro passo para um edifício mais seguro. O próximo passo é a ação. Utilize esta "Lista de Verificação Principal" para avaliar a sua situação atual:
Lista de verificação principal: Controle de acesso de segurança
- Gestão chaveTenho controle total sobre todas as chaves em circulação e elas estão protegidas contra duplicação não autorizada (por exemplo, por meio de certificado)?
- CadastroMeus sistemas registram quem teve acesso, onde e quando, e consigo visualizar esses dados facilmente?
- HierarquiaO acesso de cada usuário é estritamente limitado à sua função/cargo, e não vai além do necessário?
- Integração físicaTodos os pontos de acesso (e não apenas a porta principal) estão seguros e integrados ao plano de segurança geral?
- ConsciênciaOs funcionários/residentes estão cientes dos riscos de segurança e treinados para demonstrar comportamentos seguros?
- Acontecimentos atuaisMeu sistema de controle de acesso está atualizado (tanto o hardware quanto o software)?
- Segurança em camadasSerá que não estou me baseando apenas em uma tecnologia, mas sim adotando uma estratégia de segurança em camadas?
- Política de PrivaciadeMeus sistemas e procedimentos estão em conformidade com as diretrizes do GDPR?
Se você tiver dúvidas sobre alguma dessas questões, é hora de investigar mais a fundo.
Próximos passos para uma segurança mais profunda
O caminho para a segurança ideal pode parecer complexo, mas você não precisa percorrê-lo sozinho.
- consulte um profissionalConsidere a possibilidade de uma auditoria independente do seu sistema atual por um especialista em segurança.
- Invista em qualidade.Escolha produtos comprovados e certificados que atendam aos mais altos padrões, como os cilindros SKG de 3 estrelas.
- Fique alertaA segurança não é uma tarefa pontual, mas um processo contínuo de monitoramento, atualizações e conscientização.
Ao investir em um sistema de fechamento robusto e adotar uma abordagem proativa, você transforma a "porta invisível", antes uma vulnerabilidade, em uma poderosa proteção para seu escritório ou condomínio.
Perguntas frequentes sobre controle de acesso e segurança
P1: Qual a diferença entre uma fechadura padrão e um cilindro SKG de 3 estrelas?
A1: Uma fechadura padrão oferece segurança básica. Um cilindro SKG de 3 estrelas é testado e certificado independentemente para resistir a vários métodos de arrombamento, como extração do núcleo, perfuração e arrombamento com gazua, por pelo menos 5 minutos. Isso significa uma resistência significativamente maior a arrombamentos e mais tranquilidade.
P2: O que é "tailgating" e como posso evitá-lo?
A2: "Tailgating" (ou seguir alguém de forma não autorizada) ocorre quando uma pessoa sem autorização obtém acesso simplesmente caminhando ou dirigindo atrás de uma pessoa autorizada, por exemplo, quando a porta é mantida aberta por cortesia. A prevenção pode ser alcançada por meio da conscientização, da implementação de regras claras (por exemplo, "cada pessoa valida seu próprio acesso") e, possivelmente, pelo uso de medidas físicas, como catracas ou portões com fechadura.
P3: Tenho um sistema de controle de acesso antigo. Preciso substituí-lo completamente ou posso atualizá-lo?
A3: Isso depende da idade e da natureza do sistema. Às vezes, uma atualização de software ou a substituição de certos componentes é suficiente. Em outros casos, especialmente com sistemas muito desatualizados, uma substituição completa é mais segura e econômica a longo prazo. Um consultor de segurança pode avaliar isso para você.
Q4: Os sistemas eletrônicos são sempre mais seguros do que as fechaduras mecânicas?
A4: Não necessariamente. A segurança depende da implementação, gestão e qualidade do sistema. Os sistemas eletrônicos geralmente oferecem mais funcionalidades (registros, agendamentos) e flexibilidade (gestão remota), mas também exigem atenção à cibersegurança e ao fornecimento de energia. As fechaduras mecânicas, desde que sejam homologadas pela SKG e possuam certificado de segurança, continuam sendo uma base muito sólida para a segurança física.
Q5: Como posso solicitar um plano de fechaduras para o meu prédio?
A5: Um plano de fechaduras profissional é personalizado para a sua situação e necessidades específicas. Você pode entrar em contato com empresas especializadas em controle de acesso e soluções de segurança. Elas podem aconselhá-lo sobre a melhor abordagem, desde cilindros mecânicos até sistemas eletrônicos integrados, e preparar uma proposta detalhada.