La porta invisibile: errori comuni nel controllo degli accessi che rendono vulnerabile il tuo edificio
Immaginate: un residente di un condominio riceve la segnalazione di un pacco rubato nel corridoio comune. Oppure un responsabile d'ufficio scopre che sono stati spostati documenti sensibili, senza alcuna registrazione o registrazione a supporto. Frustrante, vero? Spesso pensiamo che una porta d'ingresso robusta con una buona serratura sia sufficiente. Ma nel mondo di oggi, dove ogni edificio ospita un ecosistema di persone, valori e dati, la "porta invisibile" – il controllo degli accessi – è importante tanto quanto la serratura fisica.
La realtà è che molti uffici e complessi residenziali creano inconsapevolmente vulnerabilità nei loro sistemi di controllo degli accessi. Non intenzionalmente, ma a causa della scarsa comprensione dei sottili modi in cui i sistemi possono fallire e le persone, con o senza intento doloso, possono sfruttarli. Questo articolo vi accompagnerà in un viaggio attraverso le falle di sicurezza più comuni, ma spesso trascurate, nel controllo degli accessi. Vi aiuteremo a capire dove si trovano i rischi e come diagnosticare la vostra situazione, in modo che possiate passare da "Spero che sia sicuro" a "So che è sicuro".
Controllo accessi 101: più di una semplice chiave
Prima di addentrarci nell'argomento, poniamo le basi. Cos'è esattamente il controllo degli accessi?
In parole povere, il controllo degli accessi è il processo di determinazione:
- Chi ha accesso (autenticazione).
- A cosa hanno accesso (autorizzazione).
- Quando hanno accesso (orari).
- E cosa fanno quando hanno accesso (registrazione).
Questo va ben oltre il vecchio portachiavi. Pensa a:
- Sistemi meccanici: Le tradizionali serrature e chiavi.
- Sistemi elettronici: Tessere di accesso, codici, sistemi di interfono.
- Sistemi biometrici: Impronte digitali, riconoscimento facciale.
- Sistemi intelligenti: Sistemi collegati gestiti tramite software.
L'obiettivo è chiaro: consentire alle persone giuste di entrare nel posto giusto al momento giusto, e impedire a tutti gli altri di entrare. La sfida? Risiede nei dettagli e nell'interazione tra tecnologia, policy e comportamento umano.
I 7 peccati capitali del controllo degli accessi
Ora esaminiamo le vulnerabilità più comuni. Si tratta dei "peccati capitali" che possono, a tua insaputa, esporre il tuo edificio a ospiti o situazioni indesiderate.
1. Duplicazione illimitata delle chiavi: la copia nascosta
Le chiavi tradizionali offrono la comodità della semplicità, ma nascondono una grave vulnerabilità: la duplicazione illimitata. Quando le chiavi non sono protette contro la copia non autorizzata, si perde il controllo su chi ne possiede una copia e, di conseguenza, su chi ha accesso al proprio edificio.
La vulnerabilità:
Chiunque metta le mani su una chiave può farla copiare con relativa facilità, a meno che non si tratti di un cilindro appositamente protetto e provvisto di certificato. Senza questo certificato, non è possibile sapere quante chiavi sono in circolazione e a chi appartengono.
Esempio – Complesso di appartamenti: Un ex residente che possiede ancora una chiave o ne ha fatto fare un duplicato può comunque accedere al complesso dopo aver lasciato l'appartamento. Questo può portare al furto di posta, pacchi o persino all'accesso a parcheggi o depositi.
Esempio – Ufficio: Un (ex)dipendente scontento duplica una chiave e la usa per ottenere un accesso non autorizzato dopo l'orario di lavoro, ad esempio per commettere sabotaggi, rubare dati o impossessarsi di proprietà.
Il pensiero dell'aggressore: “Con una semplice copia ho libero accesso e nessuno lo sa.”
Insidia! Sovrastima della sicurezza delle chiavi "standard". Le chiavi senza un certificato di sicurezza univoco sono di fatto chiavi pubbliche.
Lista di controllo: riconosci questo errore nel tuo sistema?
- Tutte le chiavi vengono rilasciate con un certificato univoco e protetto?
- Sai esattamente quante chiavi per ogni serratura sono in circolazione?
- Le chiavi vengono ritirate e registrate quando qualcuno esce?
2. Nessun registro o traccia di controllo: le porte invisibili
Immagina che accada qualcosa di anomalo. Senza un registro dettagliato di chi ha avuto accesso ai dati, dove e quando, è praticamente impossibile ricostruire l'evento o identificare il responsabile.
La vulnerabilità:
Molti sistemi tradizionali e persino alcuni sistemi elettronici non dispongono di un'adeguata registrazione degli eventi di accesso. Ciò significa che qualsiasi accesso, autorizzato o non autorizzato, passa inosservato.
Esempio – Ufficio: Un prezioso computer portatile viene rubato da un ufficio. Diversi dipendenti e addetti alle pulizie vi hanno accesso. Senza un registro degli orari di accesso, è impossibile stabilire chi fosse presente a quale ora e identificare il colpevole.
Esempio – Complesso di appartamenti: Atti vandalici nelle aree comuni. Senza una registrazione di chi ha aperto le porte, il colpevole rimane sconosciuto e il comportamento può ripetersi.
Il pensiero dell'aggressore: “Senza registrazione posso fare i fatti miei; nessuno potrà rintracciarmi.”
Momento di rivelazione: Un registro non serve solo a tracciare, ma è anche una potente misura preventiva. Sapere che ogni movimento viene registrato funge da deterrente.
Lista di controllo: riconosci questo errore nel tuo sistema?
- I vostri sistemi di controllo accessi registrano tutti gli ingressi e le uscite?
- È possibile visualizzare e analizzare facilmente questi dati?
- Questi registri vengono controllati regolarmente per individuare eventuali anomalie?
3. Mancanza di gerarchia e aumento dei privilegi: il lasciapassare gratuito
Non tutti hanno bisogno dello stesso accesso. L'amministratore ha autorizzazioni diverse da quelle di un tirocinante, e l'amministratore dell'associazione dei proprietari di casa ha autorizzazioni diverse da quelle di un residente. Una struttura di accesso condominiale, in cui tutti hanno accesso praticamente a tutto, crea rischi enormi.
La vulnerabilità:
In assenza di una chiara gerarchia dei privilegi di accesso (Role-Based Access Control, RBAC), alle persone viene concesso un accesso non necessario. Ciò aumenta il rischio di abusi, errori o che informazioni sensibili finiscano nelle mani sbagliate.
Esempio – Ufficio: Il personale addetto alle pulizie è dotato di una chiave passe-partout che consente l'accesso a tutti gli uffici, comprese le sale server o le casseforti contenenti dati importanti. Ciò comporta un rischio inutilmente elevato. Un adeguamento di il piano di chiusura può garantire un accesso più facile e sicuro.
Esempio – Complesso di appartamenti: Un residente possiede un tag che apre non solo l'ingresso principale, ma anche il ripostiglio, la sala riunioni dell'associazione dei proprietari di casa e l'ascensore per tutti i piani. Questo viola il principio dei "privilegi minimi necessari".
Il pensiero dell'aggressore: "Se tutti avessero accesso a tutto, nessuno si accorgerebbe se lo facessi anch'io."
Lista di controllo: riconosci questo errore nel tuo sistema?
- L'accesso di ciascun utente è personalizzato in base al suo ruolo e alla sua funzione specifici?
- I privilegi di accesso vengono aggiornati automaticamente quando cambia un ruolo o si verifica uno spostamento?
- Ci sono in circolazione delle “chiavi maestre” o dei tag che consentono troppi accessi?
4. Scarsa integrazione fisica con l'edificio: la porta sul retro
Un sistema di controllo accessi avanzato all'ingresso principale è inutile se una porta laterale è aperta, una finestra è sbloccata o il muro di cinta è facilmente violabile. La sicurezza è una catena: l'anello più debole ne determina la forza.
La vulnerabilità:
Il controllo degli accessi è spesso considerato un elemento avulso dall'integrità fisica dell'edificio. Fessure nelle recinzioni, finestre deboli, porte facilmente forzabili o sistemi che non si integrano perfettamente con allarmi e telecamere a circuito chiuso creano "porte di servizio".
Esempio – Ufficio: Un edificio con accesso elettronico sul fronte, ma con un'uscita di emergenza sul retro protetta solo da una semplice serratura antipanico e non integrata nel sistema di controllo accessi o di allarme. Questa è una facile via d'accesso per i ladri.
Esempio – Complesso di appartamenti: La porta di accesso ai ripostigli è dotata di una buona serratura, ma le finestre dei ripostigli sono facili da forzare e consentono l'accesso allo spazio, oppure il cancello comune è spesso aperto.
Il pensiero dell'aggressore: "Perché dovrei provare dalla porta principale quando posso entrare facilmente dalla porta laterale o da una finestra?"
Lista di controllo: riconosci questo errore nel tuo sistema?
- Tutti i possibili punti di accesso (porte, finestre, cancelli) sono protetti in modo coerente?
- Il tuo sistema di controllo accessi funziona con il tuo sistema di allarme e di videosorveglianza?
- L'integrità fisica dell'edificio viene regolarmente controllata per individuare eventuali punti deboli?
5. Errore umano e mancanza di consapevolezza: la porta aperta
La tecnologia è potente, ma il fattore umano rimane la maggiore vulnerabilità. Cortesia, fretta o semplicemente mancanza di consapevolezza possono aggirare anche i sistemi più avanzati.
La vulnerabilità:
Il tailgating è un classico esempio: qualcuno tiene aperta la porta a uno sconosciuto per cortesia, senza verificare se è autorizzato. Anche annotare codici, perdere i tag o non segnalare un incidente sono errori umani comuni. Circa l'80% degli incidenti di sicurezza ha una componente umana.
Esempio – Ufficio: Un dipendente tiene aperta la sbarra del parcheggio per far passare un'auto che procede direttamente dietro di lui, senza sapere se si tratta di un collega o di una persona non autorizzata.
Esempio – Complesso di appartamenti: Un residente fa entrare tramite citofono qualcuno che afferma di essere "il fattorino" senza ulteriori verifiche. Potrebbe trattarsi di un tentativo di "ingegneria sociale".
Il pensiero dell'aggressore: "Non devo decifrare la tecnologia; devo decifrare l'essere umano."
Attenzione! Una solida cultura della sicurezza è importante tanto quanto la tecnologia stessa.
Lista di controllo: riconosci questo errore nel tuo sistema?
- I residenti/dipendenti sono formati in materia di sicurezza (ad esempio, come evitare di uscire troppo vicino a qualcuno, come gestire codici/tag)?
- Esistono procedure chiare per segnalare lo smarrimento di chiavi/tag?
- Esiste un monitoraggio attivo dei comportamenti non sicuri (ad esempio porte aperte)?
6. Sistemi obsoleti o non aggiornati: la ruggine digitale
La tecnologia si evolve rapidamente e con essa anche i rischi per la sicurezza. Un sistema che cinque anni fa era impeccabile potrebbe oggi essere pieno di vulnerabilità note se non viene aggiornato regolarmente.
La vulnerabilità:
Il software nei sistemi di controllo accessi elettronici, come qualsiasi altro sistema software, richiede aggiornamenti per correggere le vulnerabilità di sicurezza e migliorarne la funzionalità. Inoltre, l'hardware obsoleto è più facile da compromettere con le moderne tecniche di hacking.
Esempio – Ufficio: Un vecchio sistema di controllo degli accessi autonomo con una vulnerabilità firmware nota. Un hacker con le competenze necessarie potrebbe ottenere l'accesso non rilevato alla rete o agli spazi fisici. Ciò potrebbe persino portare ad attacchi ransomware che paralizzano intere operazioni aziendali.
Esempio – Complesso di appartamenti: Vecchi sistemi di citofonia o serrature elettriche facilmente manipolabili con utensili standard, perché non soddisfano più gli attuali standard di sicurezza (come SKG 3 stelle per i cilindri).
Il pensiero dell'aggressore: "Perché dovrei fare storie quando esiste un vecchio sistema che posso sfruttare online?"
Lista di controllo: riconosci questo errore nel tuo sistema?
- Quando è stato aggiornato o revisionato l'ultima volta il tuo sistema di controllo accessi?
- Le patch di sicurezza del fornitore vengono installate tempestivamente?
- I cilindri fisici delle vostre porte hanno ancora il marchio di qualità SKG recente?
7. Eccessiva dipendenza da una tecnologia: l'approccio unilaterale
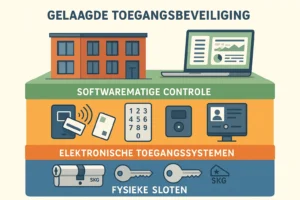
È allettante pensare che una singola tecnologia intelligente – un'app, uno scanner biometrico – sia la soluzione definitiva. Ma affidarsi eccessivamente a un singolo livello di sicurezza, senza un approccio a più livelli, crea un singolo punto di errore.
La vulnerabilità:
Se una tecnologia fallisce (interruzione di corrente, problema di rete, bug software) o viene aggirata, l'intero sistema di sicurezza crolla. Un sistema robusto combina più livelli di sicurezza indipendenti.
Esempio – Ufficio: Un ufficio che si affida interamente agli scanner di impronte digitali per l'accesso. Cosa succede se lo scanner si guasta o il sistema si blocca? Senza un backup affidabile (ad esempio, chiavi di emergenza fisiche, codice PIN), nessuno può entrare o uscire.
Esempio – Complesso di appartamenti: Una "casa intelligente" con serrature intelligenti che possono essere controllate solo tramite un'app. Se il Wi-Fi si interrompe o l'app non funziona correttamente, i residenti non possono più entrare o proteggere la propria casa. Anche la condivisione di chiavi digitali tramite password o app vulnerabili può consentire accessi indesiderati.
Il pensiero dell'aggressore: "Se riesco a bypassare quella tecnologia, l'intera fortezza è aperta."
Lista di controllo: riconosci questo errore nel tuo sistema?
- Esiste una sicurezza a più livelli con componenti sia fisici che elettronici?
- Sono presenti sistemi di backup affidabili in caso di guasto della tecnologia primaria?
- Quando si sceglie un sistema, si considera l'affidabilità di tutti i componenti o solo di uno?
Un piano di chiusura robusto: dal problema alla soluzione professionale
Ora che conosci gli errori più comuni, è il momento di guardare alla soluzione: un sistema robusto e piano di chiusura professionaleNon si tratta solo di buone serrature: è una strategia che unisce tecnologia, politica e consapevolezza.
Prevenzione proattiva: sicurezza tramite progettazione
- Difesa a strati: Combinare la sicurezza fisica (ad esempio cilindri SKG a 3 stelle) con sistemi e procedure elettronici.
- Valutazione del rischio: Condurre un'analisi approfondita di tutti i punti di ingresso e delle potenziali minacce, sia esterne che interne.
- Prova futura: Scegli sistemi scalabili, flessibili e facili da aggiornare.
Strategie di recupero: correggere gli errori
- Gestione delle chiavi digitali: Utilizzare sistemi elettronici per gestire i pass di accesso in modo da poter revocare o modificare l'accesso all'istante e rendere impossibile la duplicazione.
- Registrazione e reporting robusti: Disporre di sistemi per registrare ogni accesso e generare report per l'analisi.
- Controllo degli accessi basato sui ruoli (RBAC): Definire ruoli chiari e concedere solo l'accesso strettamente necessario.
- Autenticazione a più fattori (MFA): Per le aree particolarmente sensibili, combina qualcosa che conosci (codice), qualcosa che possiedi (pass) e/o qualcosa che sei (dati biometrici).
Il fattore umano cruciale
- Campagne di sensibilizzazioneInformare i dipendenti e i residenti sui rischi e sull'importanza dei protocolli di sicurezza.
- Politica chiaraFormulare regole chiare per il rilascio delle chiavi, la gestione dei permessi di accesso e il comportamento alle porte.
- Formazione regolare: Ripetere la formazione e aggiornare le conoscenze man mano che le minacce e le tecnologie evolvono.
Considerazioni legali ed etiche (GDPR)
Il controllo degli accessi, in particolare tramite registri o dati biometrici, rientra nella normativa sulla privacy (GDPR).
- Scopo vincolante: Raccogliere solo i dati strettamente necessari allo scopo (sicurezza).
- Trasparenza: Informare chiaramente i dipendenti/residenti sui dati raccolti e sul perché.
- Salvaguardia: Garantire un'adeguata sicurezza dei dati personali memorizzati.
- Periodi di conservazione: Utilizzare periodi di conservazione realistici per i registri.
La tua strada verso un controllo degli accessi con protezione ottimale
Identificare le vulnerabilità è il primo passo verso un edificio più sicuro. Il passo successivo è l'azione. Utilizza questa "Checklist principale" per valutare la tua situazione attuale:
Lista di controllo principale: controllo degli accessi di sicurezza
- Gestione delle chiavi: Ho il pieno controllo su tutte le chiavi in circolazione e sono protette contro la duplicazione non autorizzata (ad esempio tramite certificato)?
- Registrazione: I miei sistemi registrano chi ha avuto accesso, dove e quando? Posso visualizzare facilmente questi dati?
- Gerarchia: L'accesso di ciascun utente è strettamente personalizzato in base al suo ruolo/funzione e non più del necessario?
- Integrazione fisica: Tutti i punti di accesso (non solo la porta principale) sono protetti e integrati nel piano di sicurezza generale?
- CoscienzaI dipendenti/residenti sono consapevoli dei rischi per la sicurezza e formati per adottare un comportamento sicuro?
- Eventi attuali: Il mio sistema di controllo accessi è aggiornato (sia hardware che software)?
- Sicurezza a strati: Non mi affido a una sola tecnologia, ma ho una strategia di sicurezza a più livelli?
- Privacy: I miei sistemi e le mie procedure sono conformi alle linee guida del GDPR?
Se hai dubbi su una qualsiasi di queste domande, è il momento di approfondire.
Prossimi passi per una sicurezza più profonda
Il percorso verso una sicurezza ottimale può sembrare complesso, ma non devi affrontarlo da solo.
- Consulta un professionista: Valuta la possibilità di sottoporre il tuo sistema attuale a un audit indipendente da parte di un esperto di sicurezza.
- Investire nella qualità: Scegli prodotti collaudati e certificati che soddisfano gli standard più elevati, come i cilindri SKG a 3 stelle.
- Stai attento: La sicurezza non è un compito una tantum, ma un processo continuo di monitoraggio, aggiornamenti e consapevolezza.
Investendo in un solido piano di chiusura e adottando un approccio proattivo, trasformerai la "porta invisibile" da una vulnerabilità a un potente scudo per il tuo ufficio o complesso di appartamenti.
Domande frequenti sul controllo degli accessi e sulla sicurezza
D1: Qual è la differenza tra una serratura standard e un cilindro SKG a 3 stelle?
A1: Una serratura standard offre una sicurezza di base. Un cilindro SKG a 3 stelle è testato e certificato da enti indipendenti per resistere a diversi metodi di scasso, come l'estrazione del nucleo, la perforazione e il picking, per almeno 5 minuti. Ciò si traduce in una resistenza allo scasso significativamente più elevata e una maggiore tranquillità.
D2: Cos'è il "tailgating" e come posso prevenirlo?
A2: Il tailgating (o "seguimento") si verifica quando una persona non autorizzata accede semplicemente camminando o guidando dietro una persona autorizzata, ad esempio tenendo la porta aperta per cortesia. La prevenzione può essere attuata sensibilizzando l'opinione pubblica, implementando regole chiare (ad esempio, "ogni persona convalida il proprio accesso") ed eventualmente utilizzando misure fisiche come tornelli o cancelli con serratura.
D3: Ho un vecchio sistema di controllo accessi. Devo sostituirlo completamente o posso aggiornarlo?
A3: Dipende dall'età e dalla natura del sistema. A volte, un aggiornamento software o la sostituzione di alcuni componenti è sufficiente. In altri casi, soprattutto con sistemi molto obsoleti, una sostituzione completa è più sicura ed economica nel lungo periodo. Un consulente per la sicurezza può valutare questa possibilità per te.
D4: I sistemi elettronici sono sempre più sicuri delle serrature meccaniche?
A4: Non necessariamente. La sicurezza dipende dall'implementazione, dalla gestione e dalla qualità del sistema. I sistemi elettronici offrono spesso più funzionalità (registri, pianificazioni) e flessibilità (gestione remota), ma richiedono anche attenzione alla sicurezza informatica e all'alimentazione. Le serrature meccaniche, a condizione che siano approvate da SKG e dotate di certificato di sicurezza, rimangono una solida base per la sicurezza fisica.
D5: Come posso richiedere un piano di chiusura per il mio edificio?
A5: Un piano di chiusura professionale è personalizzato in base alla tua situazione e alle tue esigenze specifiche. Puoi contattare aziende specializzate in soluzioni di controllo accessi e sicurezza. Possono consigliarti la soluzione migliore, dai cilindri meccanici ai sistemi elettronici integrati, e preparare una proposta dettagliata.